Цифры говорят

Эксперты «Инфосистемы Джет» ответили на вопросы, почему привычные подходы к отказоустойчивости не всегда гарантируют восстановление бизнеса и как выстроить инфраструктуру с учетом новых угроз.
Мероприятие было ориентировано на ИТ-директоров, руководителей ИБ, архитекторов и инженеров ИТ-инфраструктуры.
В апреле 2026 года компания «Инфосистемы Джет» представила концепцию «Инфраструктура 2030», основанную на автономности зон доступности, распределении нагрузки и способности инфраструктуры к пересозданию. .
Нынешнее мероприятие продолжило тематику непрерывности инфраструктуры и ИТ в целом.
Как отметил в своем выступлении директор центра проектирования вычислительных комплексов «Инфосистемы Джет» Юрий Семенюков, раньше архитектуру классических систем аварийного восстановления (DR) проектировали с расчетом на пожары, землетрясения и прочие события, способные привести к физическому уничтожению дата-центров. Сегодня к этому еще добавились и так называемые кинетические атаки.
Но если раньше потеря целого ЦОДа воспринималась как катастрофа, то теперь такой сценарий необходимо учитывать при проектировании и размещать площадки в различных регионах.
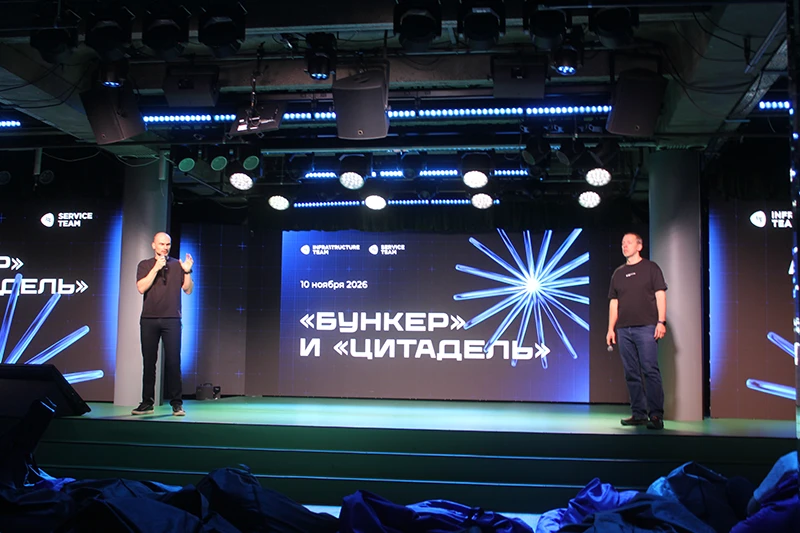
Директор центра проектирования вычислительных комплексов «Инфосистемы Джет» Юрий Семенюков, и директор департамента по работе со стратегическими заказчиками «Инфосистемы Джет» Виктор Деменко
Фото: Андрей Маркеев/ICT-Online.ru
Однако даже наличие у компании нескольких ЦОДов если и может в какой-то мере защитить ее от физического повреждения оборудования, то уберечь от взлома киберпреступниками это может и не помочь, так как при атаке на один ЦОД скорее всего будет заражена вся ее инфраструктура.
Антон Шипулин, начальник отдела комплексных проектов компании «Инфосистемы Джет», отвечающий также за направление непрерывности ИТ, отмечает, что при разборе кибератак у клиентов отмечен рост числа взломов вирусами шифровальщиками. Так, по данным центра мониторинга и реагирования на инциденты Jet CSIRT компании «Инфосистемы Джет», в первом полугодии 2026 года на атаки шифровальщиков пришлось 69% всех подтвержденных инцидентов.
При этом величина откупных хакерам может составлять от 1 до 5% годового оборота компании.
Увы, из-за изменившихся за последние несколько лет реалий фокус атак поменялся — теперь киберпреступников не интересует выкуп, их целью стало полное уничтожение данных и систем, и, как следствие, остановка работоспособности атакуемой компании. Успешность атак зависит от многих факторов. Это и необновленное системное и прикладное ПО, и отсутствие защиты удаленного доступа. В результате из сетевого периметра преступники проникают в инфраструктуру и способны осуществлять практические действия, вплоть до удаления резервных копий.
«Непрерывность 2.0» предполагает комплексный подход к защите, и при построении инфраструктуры каждый компонент надо делать правильно, включая и средства защиты информации.
Руководитель отдела корпоративных решений «Инфосистемы Джет» Антон Голощапов считает, что на первом этапе для минимизации количества уязвимостей и снижения ущерба в случае атаки необходимо провести харденинг (от англ. hardening — укрепление, закалка) ИТ инфраструктуры. Главная его задача — снижение поверхности атак или говоря проще — минимизация точек входа для преступников, которая достигается правильными настройками ИТ и ИБ компонентов с точки зрения их безопасности и оптимальной архитектуры, а также устранением критичных уязвимостей в инфраструктуре.
Это касается операционных систем, защиты гипервизоров и сред изоляции, защиты СРК и резервных копий, безопасности образов, почты, ВКС и т.п.
При этом харденинг должен быть не разовым мероприятием, а постоянным процессом адаптации ИТ к новым угрозам. Ведь даже изначально хорошо защищенная инфраструктура не остается устойчивой сама по себе, так как со временем меняются приложения, появляются новые зависимости между системами, возникают уязвимости и новые сценарии атак.
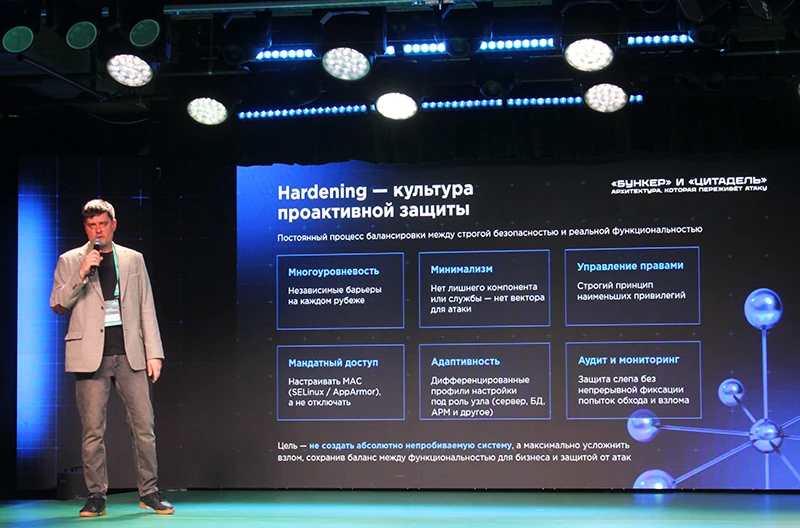
Руководитель отдела корпоративных решений «Инфосистемы Джет» Антон Голощапов
Фото: Андрей Маркеев/ICT-Online.ru
Увы, но даже хорошо защищенная среда не исключает успешной атаки, в результате чего обычная система резервного копирования оказывается такой же скомпрометированной, как и продуктивная среда. Поэтому в концепцию «Непрерывность 2.0» добавлена необходимость создания изолированных контуров для хранения данных и восстановления систем «Бункер» и «Цитадель», которые являются последним рубежом, и не имея которых невозможно восстановить инфраструктуру при глобальном сбое.
Об особенностях данных решений рассказал начальник отдела комплексных проектов «Инфосистемы Джет» Антон Шипулин.
Начальник отдела комплексных проектов «Инфосистемы Джет» Антон Шипулин
Фото: Андрей Маркеев/ICT-Online.ru
«Бункер» представляет собой доверенную среду, являющуюся киберустойчивой системой резервного копирования, не имеющую прямого сетевого доступа из продуктивной среды и интернета.
Основные его задачи — хранить доверенные резервные копии, пригодность которых подтверждена заранее, регулярно проверять их пригодность в тестовом режиме и обеспечивать возможность восстановления даже после компрометации основной инфраструктуры.
Полностью автономный контур оснащен собственными серверами управления системой резервного копирования, базой каталогов, медиаагентами, SAN и инфраструктурными сервисами, а так же антивирусной защитой, межсетевыми экранами и песочницами (sandbox).
Кроме того, благодаря развертыванию «Бункера» у заказчика появляется обученная команда, которая знает, как делать восстановление после инцидента согласно актуальным и проверенным планам DRP и понимает, какое время оно займет.
Хотя до завершения расследования кибератаки нельзя возвращать системы к работе, «Бункер» позволяет начать восстановление немедленно, поскольку благодаря ему у компании остается независимый источник доверенных данных.
В случае, когда у компании имеется инфраструктура со сложной конфигурацией с растянутыми сетями, восстановление системы может занять много времени и возможностей «Бункера» может оказаться недостаточно.
В таких ситуациях в «Инфосистемы Джет» предлагают использовать максимально изолированные от основной инфраструктуры и не имеющего открытого доступа в интернет ЦОДы «Цитадель».
Данное решение снабжено специальной карантинной зоной, в которую перекладка данных осуществляется исключительно через репликацию на аппаратном уровне.
Главное отличие «Цитадели» от «Бункера» — это наличие заранее подготовленной инфраструктуры и копий наиболее критичных систем, запущенных в «горячем режиме», позволяющих максимально оперативно поднять нагрузку при недоступности или компрометации основной площадки.
Как видно, «Бункер» и «Цитадель» не конкурируют, а дополняют друг друга — для самых критичных систем можно организовать защиту в составе доверенного изолированного ЦОД на уровне «Цитадели», а для остальных ИС достаточно иметь проверенные резервные копии в «Бункере».
Необходимо отметить, что это не жесткие решения и для каждой компании они могут свою собственную конфигурацию и настройки.
Помимо докладов, руководитель направления систем резервного копирования «Инфосистемы Джет» Игорь Шконда и старший инженер‑проектировщик по СХД и СРК «Инфосистемы Джет» Олег Кандальцев продемонстрировали на конференции живую работу решения «Бункер» с имитацией атаки и последующим практическим восстановлением системы.
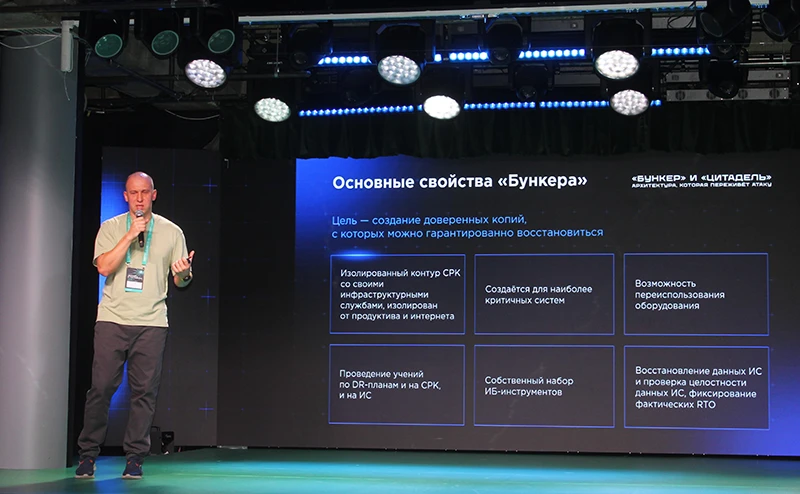
Руководитель направления систем резервного копирования «Инфосистемы Джет» Игорь Шконда
Фото: Андрей Маркеев/ICT-Online.ru
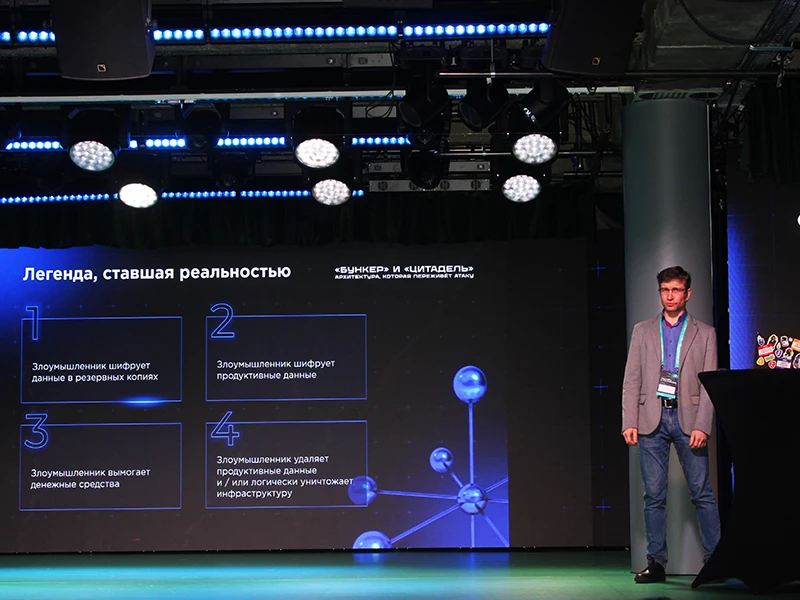
Старший инженер‑проектировщик по СХД и СРК «Инфосистемы Джет» Олег Кандальцев
Фото: Андрей Маркеев/ICT-Online.ru
После конференции желающие могли принять участие в практической tabletop-сессии, участникам которой было предложено отработать действия компании в условиях различных внешних угроз: с неполными данными, противоречивыми вводными, требованиями регулятора и необходимостью принимать решения в ограниченное время.