Цифры говорят

Basis SDN 1.3 позволяет сохранять сетевые соединения при переносе виртуальной машины с одного гипервизора на другой, если включен контроль состояния сессий в правилах безопасности (stateful access lists). При этом правила изоляции приложений и сервисов продолжают действовать. Администратор может обслуживать вычислительные узлы, не ослабляя сетевую защиту и не нарушая работу сервисов для пользователей.
Также добавлена поддержка расширенных опций протоколов DHCPv4 и DHCPv6, которые автоматически раздают виртуальным машинам сетевые настройки при запуске. Это открывает сценарии автоматического развертывания виртуальных машин без ручной настройки сети для каждой из них.
Сетевой сегмент в Basis SDN 1.3 стал полноценным объектом модели безопасности, при его создании автоматически формируется связанная группа безопасности. Группа повторяет состав логических портов сегмента — виртуальных точек подключения, к которым привязываются сетевые интерфейсы виртуальных машин, — и недоступна для редактирования. Это защищает конфигурацию от расхождения с реальным составом сети и избавляет администратора от ручной работы — сегмент готов к использованию в правилах, политиках и сессиях зеркалирования сразу после создания. В ряде зарубежных решений жизненные циклы сегмента и группы безопасности разделены, поэтому после удаления сегмента в системе остаются пустые «осиротевшие» группы, которые администратору необходимо удалять вручную.
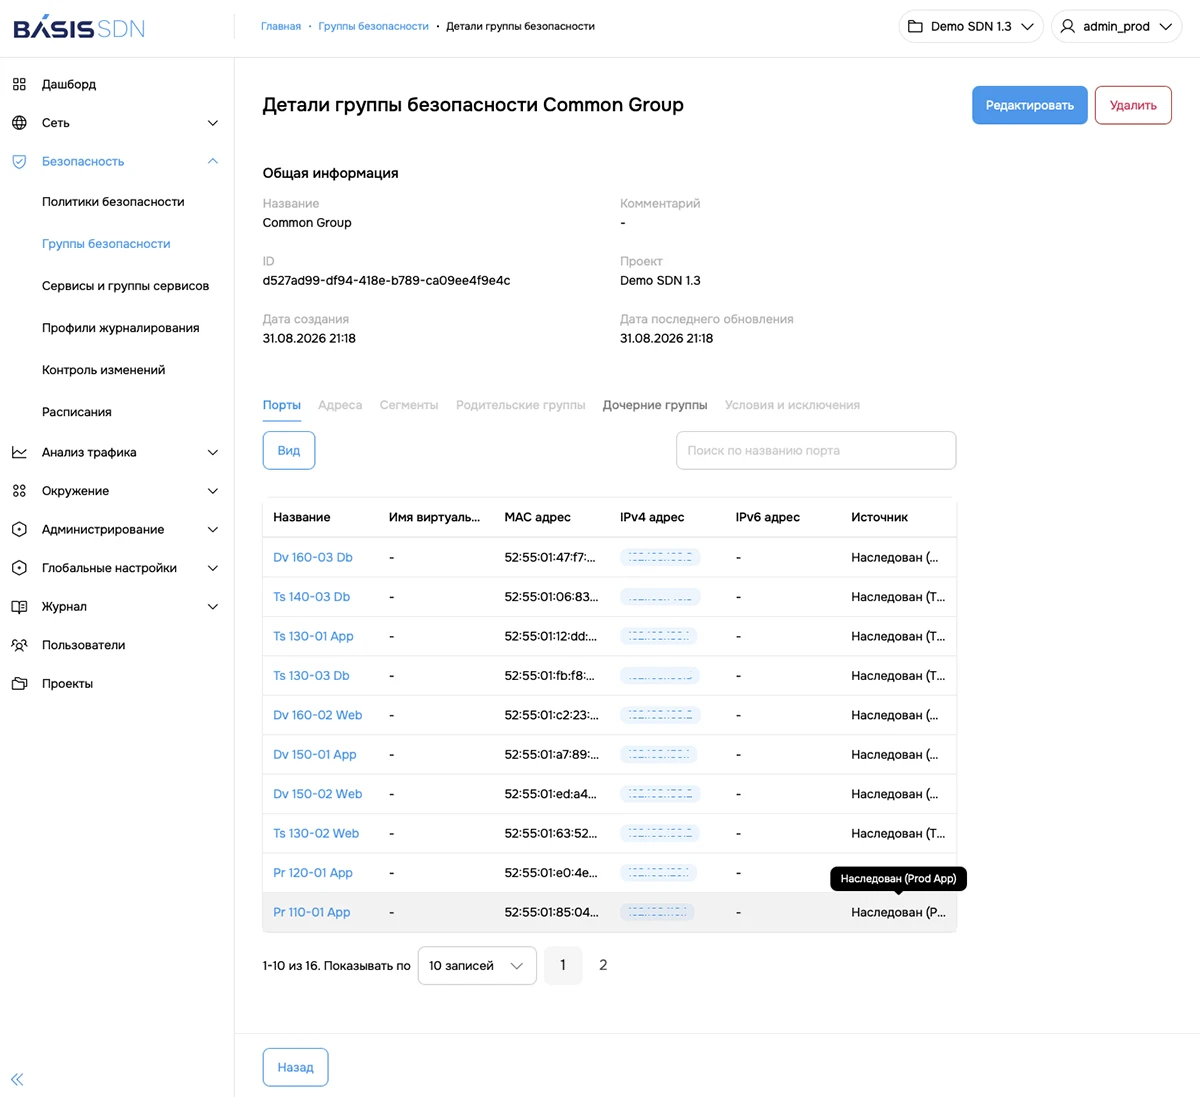
Группа безопасности в Basis SDN
Группы сервисов и группы безопасности получили иерархическую организацию с пятью уровнями вложенности по умолчанию. Одна группа может входить в несколько родительских без дублирования записей, а навигация работает в обе стороны: администратор видит и состав группы, и все группы, где она используется, то есть может оценить масштаб влияния изменений до их применения. Для каждого логического порта система показывает, из какой вложенной группы он унаследован. В результате сеть организации становится более безопасной, управляемой и прозрачной для администратора.
Состав группы безопасности может формироваться автоматически по условиям отбора. Конструктор состоит из трех уровней: условие — группа условий — набор условий. Условия и группы условий объединяются логическими «И» и «ИЛИ», а любое отдельное условие можно пометить как исключение в том же окне. Отбор ведется по атрибутам логических портов и сегментов, а также по именам виртуальных машин, поэтому в одном наборе можно задействовать несколько независимых критериев. Поддерживаются строковые сравнения и регулярные выражения — шаблоны для гибкого поиска по маске. Это избавляет администратора от необходимости вручную добавлять каждую новую виртуальную машину в нужные группы безопасности.
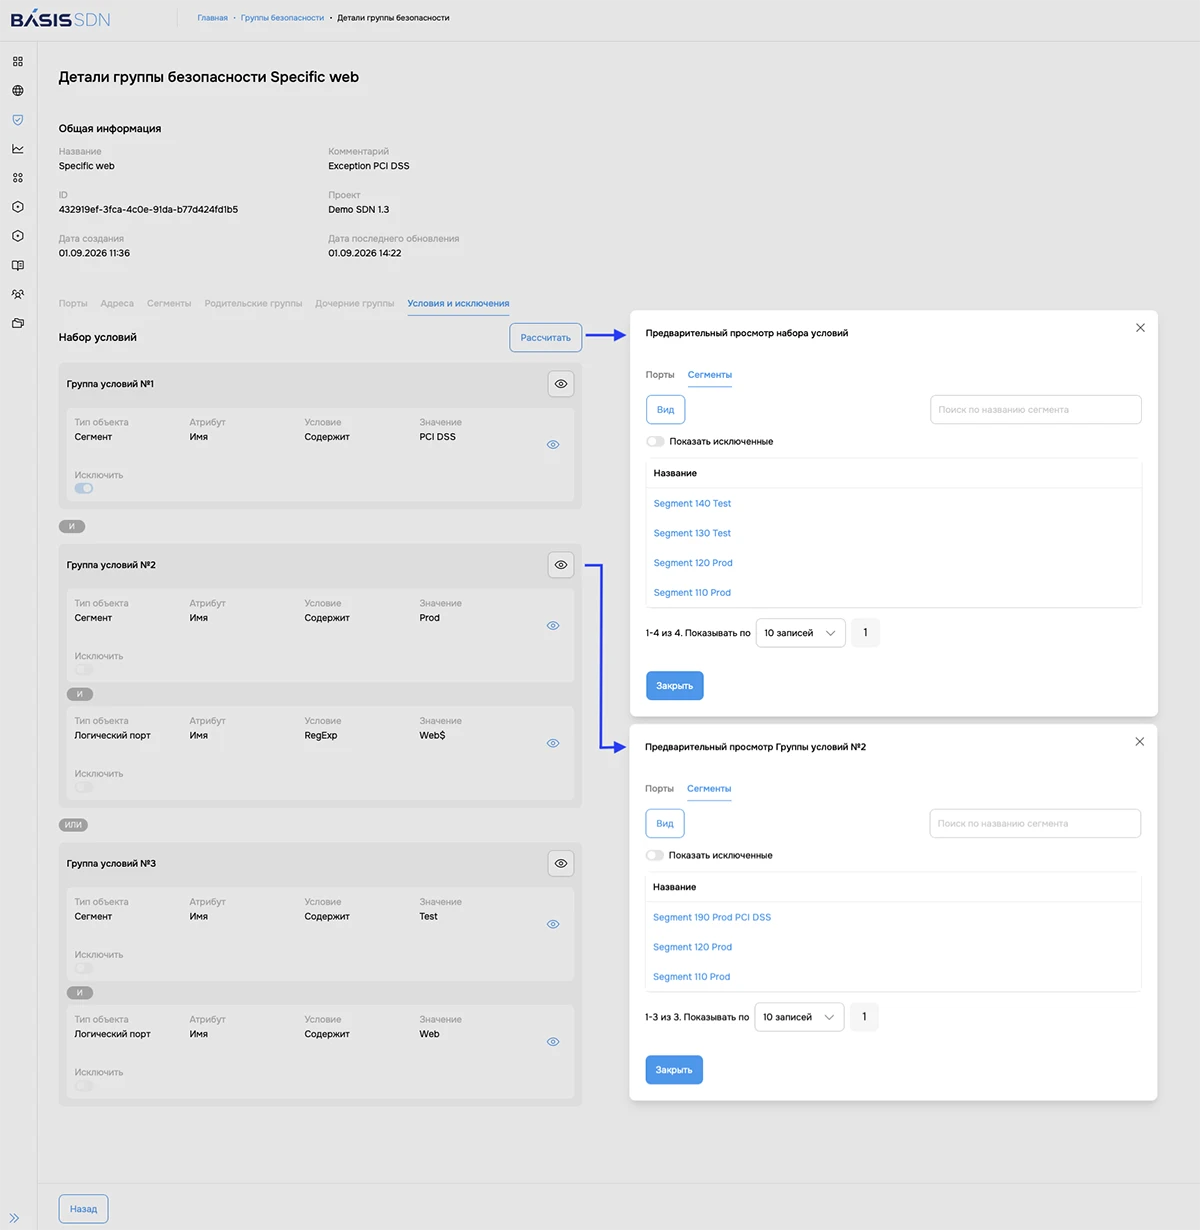
Набор условий и исключений в группе безопасности
Правилам и политикам безопасности можно назначить расписание их действия, в основе которого лежат интервалы, настраиваемыми в отдельном конструкторе. Работать с расписанием удобно даже администратору, не знакомому с синтаксисом cron: временная зона задается явно, а пересекающиеся интервалы система не дает объединять в рамках одного расписания. Логика расписания инвертируется одним переключателем, а расписание, назначенное на политику, наследуется всеми входящими в нее правилами. Все перечисленное позволяет администратору заранее настраивать временные ограничения доступа без ежедневного ручного вмешательства, например, для подрядчиков или сезонных сервисов.
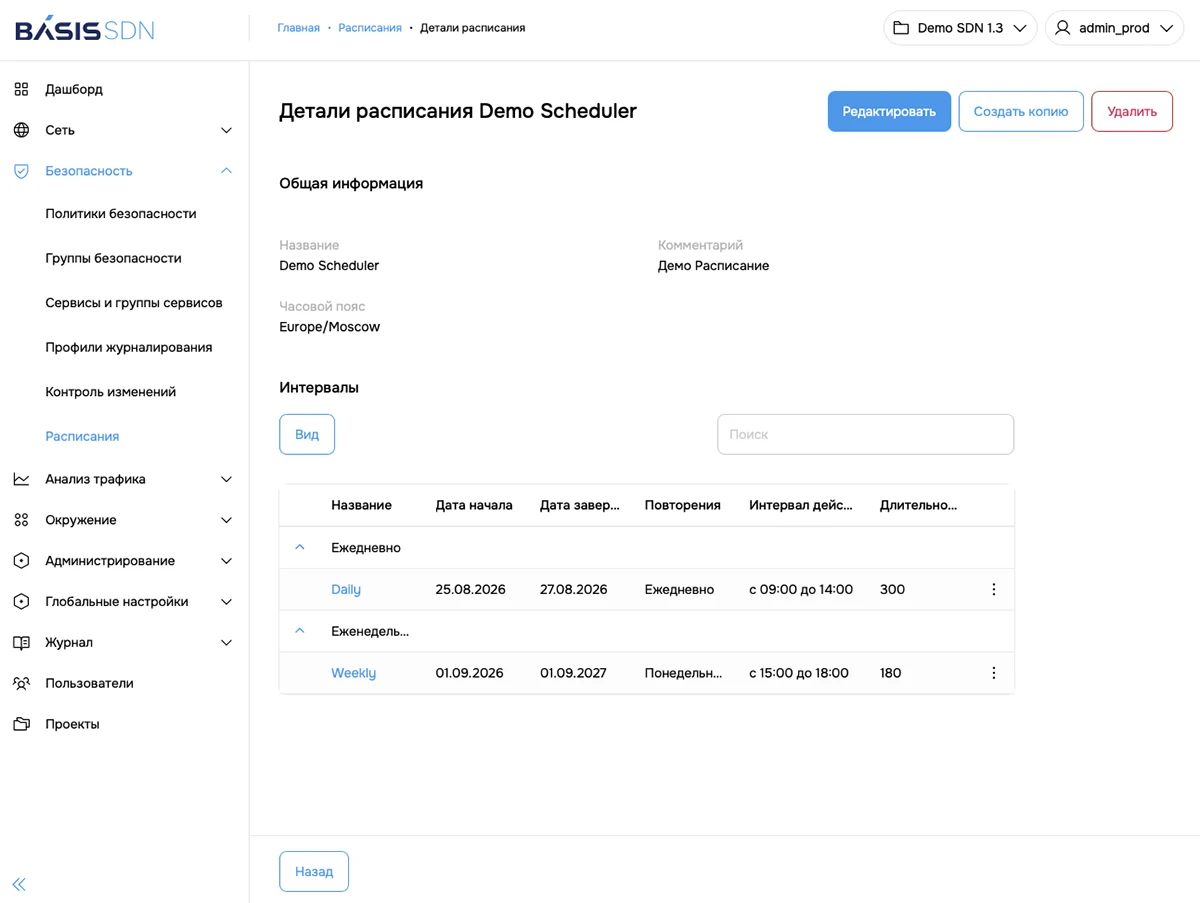
Настройки расписания в Basis SDN
Каждое изменение правил и политик попадает в общую хронологию с фиксацией автора и времени. При сохранении администратор может добавить название и комментарий, например, номер заявки в системе Service Desk. Версии сравниваются в табличном виде «было — стало» или в JSON-представлении с выделением изменений. Это упрощает разбор инцидентов и аудит изменений конфигурации сети.
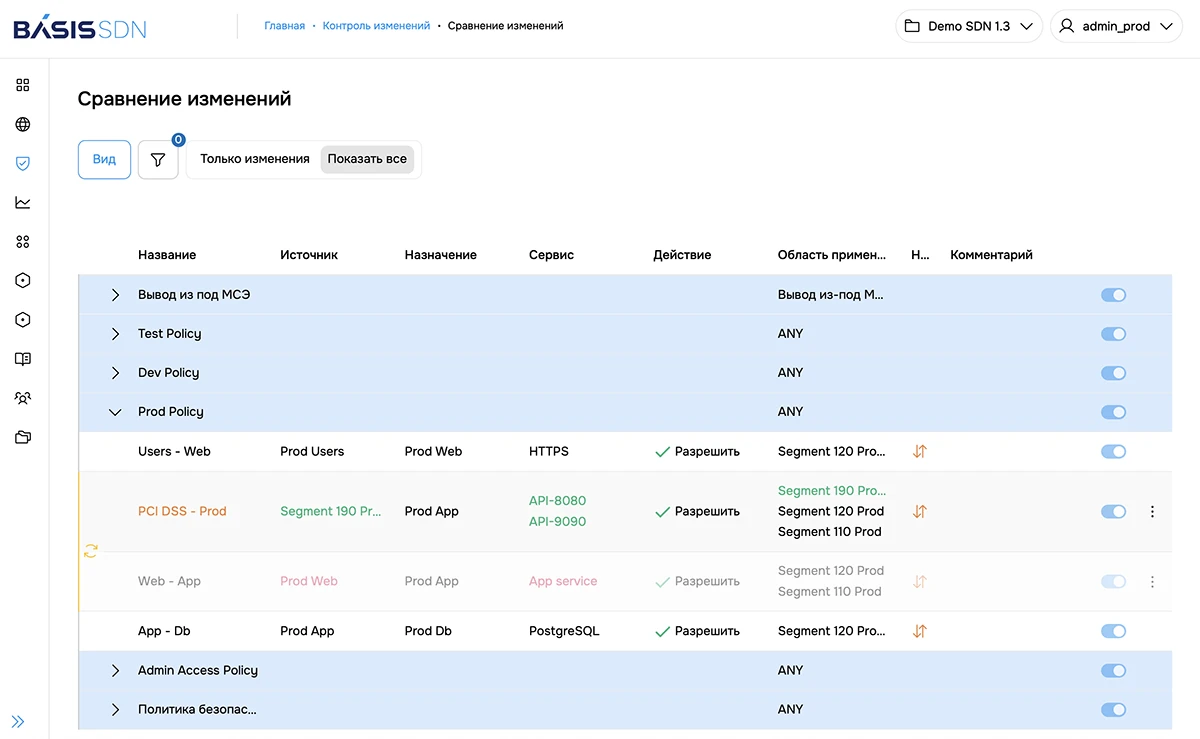
Сравнение изменений в табличном виде
Сессии зеркалирования направляют копию трафика виртуальных машин на логический порт внутри инфраструктуры Basis SDN либо на внешнее устройство (через протоколы GRE или ERSPAN). Это упрощает подключение систем обнаружения вторжений (IDS) к растущей инфраструктуре для последующего анализа трафика. Источником может быть не только отдельный логический порт, но и группа безопасности, в том числе динамическая. В связке с динамическими группами настройка выполняется один раз: новые виртуальные машины попадают в зеркалирование автоматически, по условиям отбора.
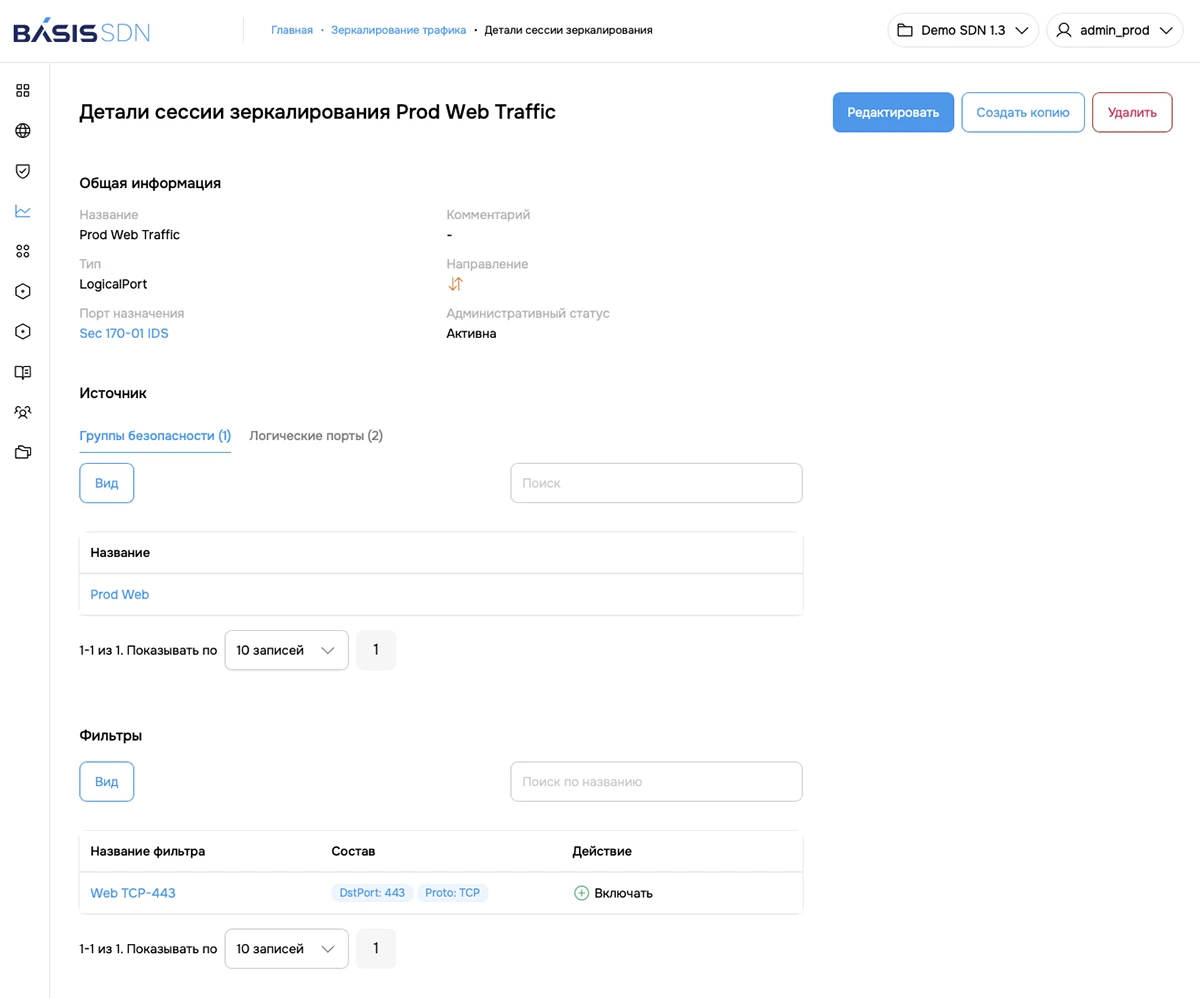
Детали сессии зеркалирования трафика
«Аналитики “ТМТ Консалтинг“ в своем исследовании назвали „Базис“ наиболее заметным российским разработчиком самостоятельного продукта в сегменте SDN. И это при том, что мы вывели Basis SDN на рынок только в прошлом году. Однако за это время мы проделали большую работу, серьезно улучшив функциональность решения, как и обещали в дорожной карте. Сейчас мы развиваем Basis SDN в сторону автоматизации сетевых операций и сетевой безопасности. В версии 1.3 мы сосредоточились на том, чтобы упростить работу администраторов и сократить число ручных действий при изменении инфраструктуры», — отметил Дмитрий Сорокин, технический директор компании “Базис”.