Цифры говорят

По словам директора по развитию бизнеса UserGate Эльмана Бейбутова, компания позиционирует себя как архитектор сетевого доверия, полагаясь на многолетний опыт разработки, проектирования и реализации сетевой инфраструктуры для сегмента Enterprise. На сегодняшний день за плечами специалистов UserGate – свыше 9000 проектов. В том числе, у клиентов в совокупности развернуто более 20000 программно-аппаратных комплексов UserGate NGFW.
Накопленным опытом UserGate делится с рынком через экспертное подразделение uFactor.
Директор по развитию бизнеса UserGate Эльман Бейбутов
Фото: Андрей Блинов/ICT-Online.ru
«От наших клиентов и партнеров к нам поступает множество различных запросов: какое решение принять в той или иной ситуации, как пересегментировать сеть, как сделать проект миграции бесшовным, чтобы бизнес-процессы не пострадали? Это всё тот отклик от рынка, который позволил нам разработать самый функциональный на российском рынке, по результатам многих исследований, NGFW, а также не оперировать отдельными фичами, а смотреть на пользовательский сценарий целиком. Весь этот опыт воплощается и в успешных проектах импортозамещения», – рассказывает Эльман Бейбутов. – uFactor для нас сейчас – это способ донесения экспертизы в области кибербезопасности, с акцентом на сетевую безопасность. В этом мы видим свою миссию как лидирующего вендора: делать мир вокруг устойчивее, стабильнее, безопаснее».
Связка профессиональных сервисов, подразделения uFactor и образовательных курсов uAcademy помогает компании в реализации масштабных партнерских проектов, где UserGate выступает в роли советника по различным аспектам доверенной и стабильной сетевой инфраструктуры. Задача вендора – выстраивать архитектуру сети с прицелом на долгосрочную перспективу: на 5-10 лет вперед. Команда кроссфункциональных специалистов UserGate взаимодействует с клиентами на всех этапах жизненного цикла проекта: от проработки архитектуры и уточнения требований к обеспечивающим эту архитектуру процессам до обучения сотрудников и оказания услуг по мониторингу и реагированию на инциденты.
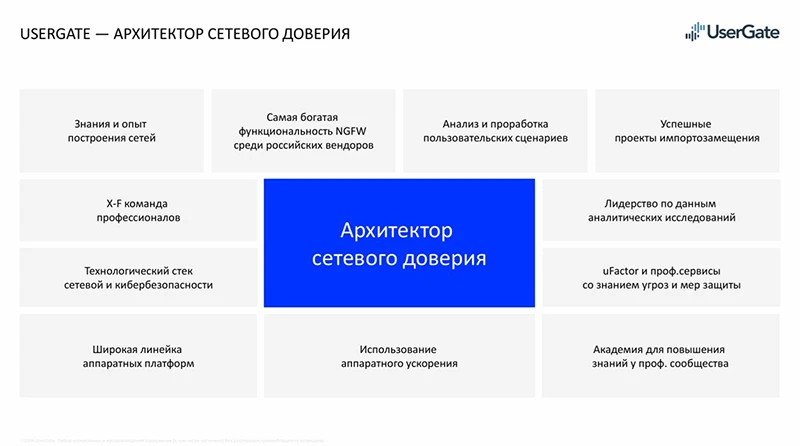
Критерии архитектора сетевого доверия
Источник: UserGate
Концепцию сетевого доверия UserGate транслирует через технологии, экспертизу и социальную миссию.
Технологическое доверие основано на надежной архитектуре и глубокой экспертизе UserGate.
Многие сети крупных компаний годами разрастались стихийно: например, в процессе сделок M&A и интеграции новых активов не всегда находится время на вопросы совместимости сетевых архитектур. В такой неоднородной сети накапливались архитектурные сложности, конфигурационные ошибки и скрытые уязвимости. Команда uFactor готова провести полный аудит и спроектировать новую, эффективную сетевую архитектуру, исправить прошлые системные ошибки, а также при необходимости осуществить плановую миграцию с конкурентных зарубежных решений. Таким образом компания помогает заказчикам перейти «от сложного – к простому и безопасному».
Принцип «от продуктового – к экспертному» означает, что каждое решение UserGate обогащается экспертизой и аналитикой подразделения uFactor. В арсенале компании – постоянно обновляемые базы сигнатур, правил корреляции и нормализации, технологии поведенческого анализа, которые позволяют клиенту получить комплексную защиту, дополненную знаниями о реальных угрозах.
Наконец, принцип «от масштабного – к стабильному» подразумевает, что десятки тысяч успешных инсталляций UserGate NGFW в сетях разной сложности – это гарантия надежности и зрелости технологий UserGate.
Экспертное доверие основано на знаниях и готовности специалистов UserGate делиться ими. С помощью uFactor компании могут грамотно описать и запустить качественные ИБ-процессы в компаниях, а обученные в uAcademy специалисты готовы полноценно использовать функциональность решений UserGate. Активная работа uAcademy и uFactor с вузами способствует формированию нового поколения архитекторов безопасности.
Партнерами uAcademy являются более шестидесяти вузов, где оборудованы лабораторные классы. За время существования академии UserGate более 7000 человек прошли различные курсы по продуктам компании, а также по основам кибербезопасности. Важно, что компания стремится к взращиванию компетенций специалистов, в том числе, за пределами собственной продуктовой линейки, чтобы не создавать vendor lock – ситуацию, когда вся безопасность сетевой инфраструктуры заказчика завязана на решениях одного вендора.
«Кибербезопасность – это всегда процесс. Невозможно, однажды внедрив решение, думать, что оно вечно будет гарантировать безопасность инфраструктуры. Поэтому наряду с проектами внедрения мы готовы оказывать и процессный консалтинг, вместе с uAcademy обучать специалистов заказчика кибербезопасности, использованию наших продуктов в разных сценариях. Это позволит заказчику не только привлекать наших сервис-менеджеров, но и самостоятельно глубоко разбираться в нюансах настройки продуктов, видеть отличия в реализации определенных функций, предупреждать возможные ошибки. UserGate решает проблему дефицита кадров в ИБ, формирует кадровый потенциал», – комментирует Эльман Бейбутов.
Социальное доверие к UserGate основано на партнерстве и сообществе. Компания выстраивает долгосрочные отношения с партнерами в сфере digital-трансформации, проводит конференции, вебинары и мастер-классы, сотрудничает с ведущими вузами страны. Всё это способствует формированию профессионального комьюнити вокруг экспертизы UserGate. Постоянный сбор обратной связи от клиентов позволяет адаптировать решения вендора под наиболее актуальные сценарии, в том числе нестандартные.
«Мы не создаем новые продукты без понимания реального запроса рынка. Мы стараемся любой пользовательский сценарий обсудить с потенциальными клиентами, чтобы наши продукты, услуги, консалтинг были востребованы», – добавляет Эльман Бейбутов.
Михаил Кадер, архитектор клиентского опыта будущего UserGate, пояснил, в чем специфика новой методики ФСТЭК России, отраженной в нашумевшем 117-м Приказе. Этот документ определяет состав мер по защите информации не только для государственных информационных систем, но и для объектов критической информационной инфраструктуры, распространяется на мобильные операционные системы, системы виртуализации и многие другие программные компоненты.
«В рамках этой методологии обобщены лучшие практики по обеспечению информационной безопасности, которые видит регулятор, которыми пользуются специалисты, и которые туда смогла привнести широкая группа экспертов», – пояснил Михаил Кадер.
Он подчеркнул несколько важных для рынка особенностей нового подхода ФСТЭК. Во-первых, регулятор не диктует, какое конкретно средство защиты должны выбрать организации, подпадающие под действие приказа. Им необходимо реализовать определенные требования с точки зрения информационной безопасности, но они могут выбрать любое из широкого перечня сертифицированных средств, доступных на рынке.
Во-вторых, регулятор теперь допускает привлечение внешних исполнителей: при нехватке собственных специалистов или средств защиты компания может обращаться к лицензированным организациям, при этом документально закрепив разграничение полномочий и ответственности между заказчиком и подрядчиком. Это открывает возможности для реализации сервисной модели вместо капитальных затрат на ИБ, а также для повышения прозрачности процессов.
В-третьих, ФСТЭК планирует регулярно пересматривать свои документы на предмет их актуальности. Поэтому методика будет обновляться, и за этими обновлениями компаниям необходимо следить.
«Таким образом, мы получаем хороший рабочий документ, который позволяет нам, во-первых, знать про лучшие практики и, во-вторых, на их базе реально строить защиту современных организаций и предприятий», – подвел итог эксперт.
Директор UserGate Factor (uFactor) Дмитрий Шулинин сделал обзор обновленного портфеля услуг uFactor.
Директор UserGate Factor (uFactor) Дмитрий Шулинин
Фото: Андрей Блинов/ICT-Online.ru
Само подразделение объединяет пять направлений: разработка экспертизы (эксперты, которые пишут сигнатуры и правила для всех продуктов UserGate), аудит и консалтинг (услуги по анализу защищенности, проведению расследований инцидентов ИБ, поиску следов компрометации у клиентов и т. д.), Security Operations Center (SOC), Application Security (обеспечение безопасности в процессе разработки программного обеспечения UserGate) и непродуктовая экспертиза (разработка обучающих материалов по общим вопросам информационной безопасности).
На сегодняшний день портфель uFactor включает в себя восемь основных услуг:
Линейка uFactor охватывает весь цикл работы ИБ-команды. Описание, принцип действия и результат этих услуг представлены в таблице.
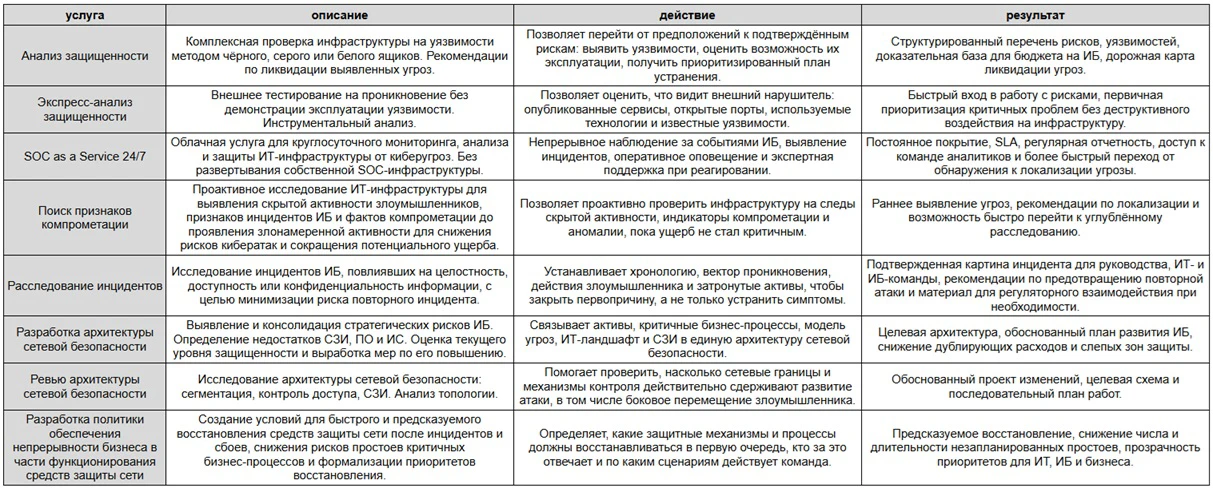
Портфель услуг uFactor
Источник: UserGate
Отдельное внимание спикер уделил услуге SOCaaS. «Эта услуга будет полезна компаниям, которые уже осознали важность отслеживания инцидентов в режиме 24 на 7, но пока еще не имеют возможности построить собственный центр мониторинга. Построение SOC – это дорогостоящее мероприятие, требующее штатных ресурсов, то есть отдельной команды, затрат на аппаратное и программное обеспечение, больших временных рамок. Всё необходимое уже есть у нас в uFactor. Компании, которая хочет стать нашим клиентом, достаточно настроить отправку журнала событий от источников в своей инфраструктуре в наш SOC. На подключение сервиса уходит, как правило, от двух недель до двух месяцев, в зависимости от масштаба инфраструктуры. По каждому инциденту формируется карточка, которая отправляется клиенту по электронной почте, а также доступна в его личном кабинете. Есть регулярная отчетность, которая предоставляет статистику по обработанным данным и инцидентам. Важно, что по каждому инциденту наши эксперты осуществляют консультационную поддержку клиента для осуществления процесса реагирования», – рассказал эксперт. Он подчеркнул, что услуга SOCaaS от uFactor будет интересна не только крупным организациям, но и компаниям сегмента SMB, для которых доступ к внешнему SOC раньше чаще всего был слишком затратным.
Дмитрий Овчинников, архитектор информационной безопасности UserGate Factor, рассказал о методике построения сетевого доверия, которой придерживается компания. Он отметил, что на рынке ИБ по-прежнему доминирует концепция Zero Trust (нулевого доверия), которая предусматривает, в частности, постоянные проверки каждого пользовательского устройства, подключенного к корпоративной сети. Вместе с тем, для самих сотрудников, с точки зрения психологии, доверие крайне важно: оно повышает комфорт, а значит, и производительность.
Архитектор информационной безопасности UserGate Factor Дмитрий Овчинников
Фото: Андрей Блинов/ICT-Online.ru
Путь от недоверенной среды к управляемому доверию можно пройти, построив архитектуру сетевого доверия. Эта архитектура, основанная на решениях UserGate, состоит из нескольких слоев.
Первый слой – межсетевое экранирование и сегментация сети. Чтобы разграничить внешнюю и внутреннюю сети, подходит продукт UserGate NGFW, который содержит такие компоненты, как система обнаружения вторжений, проксирование трафика, фильтрация подключений пользователей (URL Filtration). Последний инструмент важен, так как пользователи могут посещать недоверенные ресурсы и подвергать корпоративную сеть опасности даже без злого умысла. Также в 2026 году UserGate выпустил продукт Security Web Gateway (SWG), который позволяет заказчику разнообразить архитектуру построения сети и, например, разнести функционал межсетевого экранирования, системы обнаружения вторжений и построения прокси для сетей, через которые проходит большой объем трафика.
Второй слой – UserGate ГОСТ VPN, востребованный компаниями с удаленными филиалами, между которыми необходимо проложить надежный канал передачи данных, соответствующий требованиям регуляторов.
Третий слой – обеспечение безопасной работы пользователей, работающих дистанционно: например, из дома или из командировки, а также подрядчиков и контрагентов. Продукт uClient позволяет устанавливать защищенное соединение между отдельной рабочей станцией и корпоративным периметром, а также проверять комплаенс этой рабочей станции, саму возможность предоставления ей доступа во внутреннюю сеть.
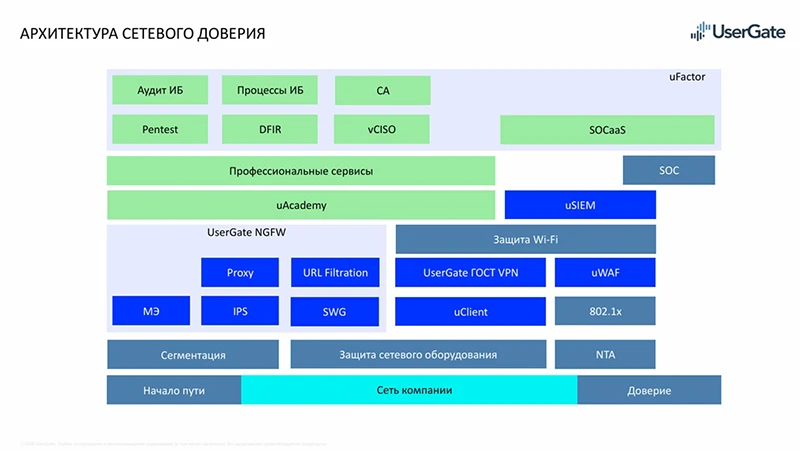
Архитектура сетевого доверия UserGate
Источник: UserGate
Четвертый слой – защита веб-сайтов. В компаниях среднего и крупного бизнеса наиболее часто веб-сайт является «окном» во внутреннюю инфраструктуру: он связан с бэкендом, который, в свою очередь, ведет к базам данных, где обрабатываются запросы. Поэтому такой ресурс является критичным. Для его защиты используется UserGate Web Application Firewall (uWAF).
Пятым слоем выступает uSIEM – система сбора и корреляции событий информационной безопасности, позволяющая предприятию организовать процесс реагирования на инциденты ИБ, а также построить полноценный внутренний SOC.
Отдельными факторами обеспечения безопасности и доверия являются профессиональные сервисы UserGate (например, привлечение специалистов для внедрения межсетевого экрана) и обучение сотрудников заказчиков в uAcademy.
Финальный слой – это консалтинговая экспертиза uFactor, которая опять же закрывает задачи, для решения которых у заказчика может не хватать собственной экспертизы: например, задачу организации внутреннего SOC.
«Мы строим свою архитектуру сетевого доверия на пересечении технических средств и наших сервисов. В современном мире сеть является основой для работы всех информационных систем компании. Поэтому настоящая информационная безопасность начинается с сетевой безопасности», – резюмировал Дмитрий Овчинников.